
Wiresharkなどのツールでパケット解析(パケットキャプチャ)を行う際、ログの保存フォーマットに .pcap と .pcapng の2種類があって「どちらを選べばいいの?」と迷ったことはありませんか?
結論から言うと、特別な互換性の理由がない限りは最新規格の pcapng を使うのがベストです。
この記事では、インフラエンジニアやWebエンジニア向けに、パケット解析におけるpcapとpcapngの根本的な違い、ファイルサイズやデータの保持効率の差、そして実務でどちらを選ぶべきかを分かりやすく解説します。
1. pcap と pcapng の基本概要
まずは両者の立ち位置と主なスペックの違いを確認しておきましょう。
| 項目 | pcap (Packet Capture) | pcapng (Packet Capture Next Generation) |
| 世代 | 従来規格(レガシー) | 次世代規格(現行推奨) |
| 標準拡張子 | .pcap | .pcapng |
| Wireshark標準 | 過去のデフォルト | 現在のデフォルト |
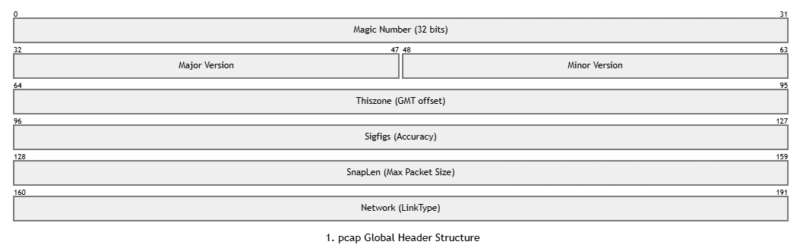
| ファイル構造 | 固定ヘッダ + パケット順の単純構造 | ブロック構造(拡張性に優れたメタデータ対応) |
| ファイルサイズ | メタデータがない分、極小キャプチャではやや小さめ | メタデータ領域があるが、大容量ログ圧縮・保存効率に優れる |
2. 気になる「ファイルサイズ」の違いと優位性
パケット解析ログを保存する際、「メタデータが多いなら pcapng の方がファイルサイズが大きくなるのでは?」と疑問に思うかもしれません。実際のサイズ感と優位性は以下の通りです。
短時間のキャプチャ(数パケット程度)の場合
- pcap の方がわずかに小さい:pcapng はファイル先頭に「セクションヘッダブロック(SHB)」や「インタフェース記述ブロック(IDB)」などのメタデータブロックを書き込みます。そのため、パケット数が数個程度の極端に小さなキャプチャでは、
pcapngの方が数KBほどサイズが大きくなります。
通常〜大容量のキャプチャの場合
- 実質的な差は誤差レベル(パケットデータ自体のサイズが支配的):数万〜数十万パケットを超えるような実際のトラブルシューティングログでは、パケットデータ本体が占める割合が99%以上となるため、ヘッダによるサイズ差はほとんど影響しません。
- 圧縮時の効率(Gzip / pcapng圧縮):Wiresharkや
editcap等で圧縮(.pcapng.gzや Gzip 形式)して保存する場合、構造化されたpcapngはメタデータの共通ブロックが多く含まれるため、高効率で圧縮されやすいというメリットがあります。
3. pcapngが優れている4つの機能的メリット
ファイルサイズだけでなく、パケット解析の実務面においても pcapng には大きな優位性があります。
① 複数インタフェースの同時キャプチャ・保存が可能
- pcap: 1つのファイルに 1つのネットワークインタフェース のログしか保存できません。
- pcapng: 1つのファイルの中に 複数のインタフェース(例: eth0 と wlan0) のキャプチャ結果を混在して保存できます。「どのインタフェースで受信したパケットか」という情報も保持されます。
② メモ・コメントをログ内に直接残せる
キャプチャしたパケットに対して、Wireshark上で「このパケットがエラーの原因」「〇〇送信タイミング」といったコメント(Comment)を追記できます。
- pcap: コメント情報をファイル内に保存できません。
- pcapng: パケット単位やファイル全体に対して残したコメントがファイル内部にそのまま保存されます。チームでログを共有する際に非常に強力です。
③ 充実したメタデータ(OS・キャプチャ条件・ドロップ数)を保持
キャプチャを実施したインターフェース名、OS、キャプチャフィルタの条件、さらにはキャプチャ中に発生したパケットドロップ数などのメタデータが自動的に記録されます。後からログを見返した際に「どんな環境・条件で取ったログか」が即座に分かります。
④ ナノ秒単位の高精度タイムスタンプに対応
- pcap: 基本的にマイクロ秒(10の-6乗秒)精度までの対応です。
- pcapng: ナノ秒(10の-9乗秒)精度のタイムスタンプに対応しており、超高速通信や精密なネットワーク遅延解析にも耐えうる精度を持っています。
4. なぜ今でも pcap が使われるのか?(注意点)
「すべてにおいてpcapngが勝っているなら、pcapは不要では?」と思うかもしれません。しかし、パケット解析ツールの互換性の面でpcapが必要になる場面があります。
- 古い解析ツールやサードパーティ機器の制約
- 古いNW機器、古いネットワーク解析ツール、商用のセキュリティアナライザーの中には、.pcapng フォーマットの読み込みに対応していないものがあります。
- スクリプト・自作プログラムの互換性
- 独自のパケット解析Pythonスクリプト(Scapyなど)やC言語のLibpcapライブラリで独自処理を行う場合、シンプルな
.pcap構造しか受け付けないケースがあります。
- 独自のパケット解析Pythonスクリプト(Scapyなど)やC言語のLibpcapライブラリで独自処理を行う場合、シンプルな
5. 実務での使い分けまとめ
基本的には以下の基準で選択するのがスムーズです。
- 通常業務・トラブルシューティング・チームでのログ共有:👉
pcapngを選択(コメント記載、マルチインタフェース、詳細なメタデータの恩恵を受けるため) - 古いツールへのインポート・特定スクリプトとの連携:👉
pcapを選択(必要に応じてWiresharkの「名前を付けて保存」で.pcapに変換)
まとめ
Wireshark等でパケット解析を行う際のフォーマット選びは、「迷ったらデフォルトの pcapng」で間違いありません。
数KB程度の初期ヘッダサイズの違いはあるものの、キャプチャ情報やコメントをファイル内に保持できる pcapng の利便性は圧倒的です。ツールやシステムの制約がある場合のみ、適宜 pcap に変換・切り替えて活用していきましょう!
コメント